Análise da Invisible Work
O agente de IA do seu cliente entra com a senha dele. Os fluxos da sua empresa têm travas e controles para agentes que operam como pessoas?
Em 22/10/2026, a Axios relatou que grandes bancos americanos encontraram agentes de IA operando em contas de clientes com a senha do próprio cliente, e Morgan Stanley, JPMorgan e Bank of America passaram a restringir ou bloquear o acesso. Os bancos dizem não distinguir o agente autorizado do que saiu do controle, porque a única autorização que o sistema conhece é a senha, sem limite de valor, de prazo nem de operação. Bloquear não tira o agente do cliente: tira da empresa a visão e a chance de impor limite. E os fluxos foram desenhados para a velocidade de uma pessoa, que funcionava como trava: um agente opera em ritmo de máquina, e a plataforma precisa estar preparada para um volume antes impossível. O Open Finance brasileiro, que exige prazo e valor máximo por transação e por dia no consentimento de pagamento, mostra outro desenho. Uma leitura da Invisible Work com quatro decisões para jurídico, tecnologia, área do cliente e CEO.
Gustavo Bodra11 min de leitura
Parte 1 / O que está em jogo
O que a sua empresa perde quando o agente de IA do cliente entra pela porta da frente?
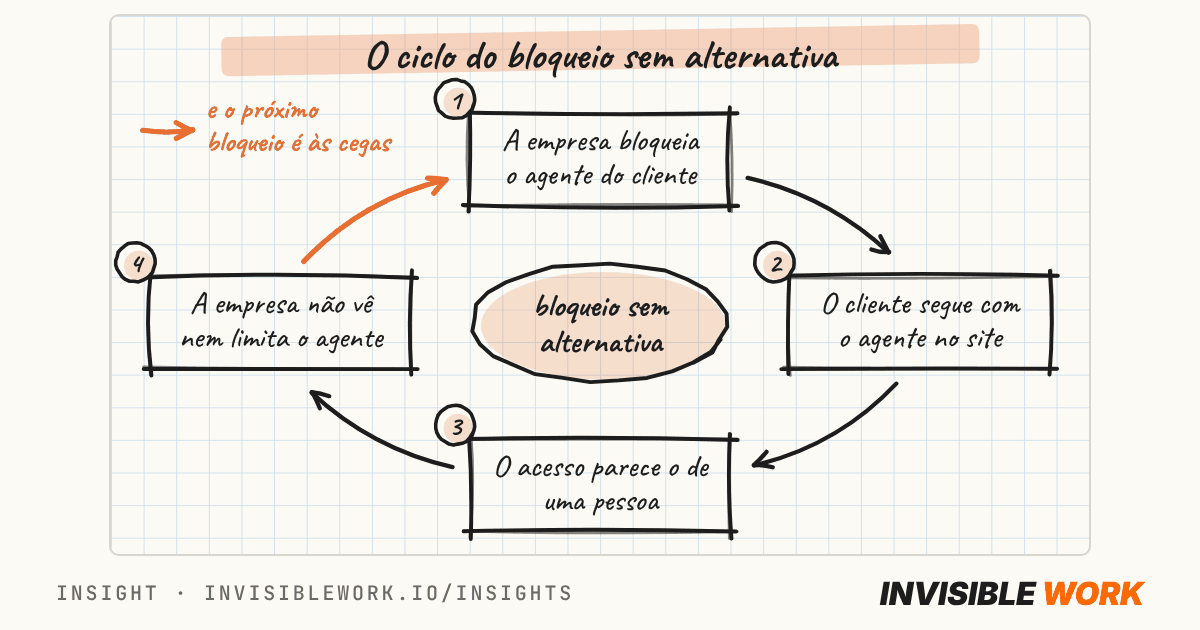
Em 22 de outubro de 2026, a Axios relatou que grandes bancos americanos encontraram agentes de IA operando dentro de contas de clientes, com a senha do próprio cliente, e que Morgan Stanley, JPMorgan e Bank of America passaram a restringir ou bloquear esse acesso. O motivo que os bancos dão é que não conseguem distinguir o agente que o cliente autorizou do que saiu do controle: para o sistema, os dois são só alguém com a senha certa. O problema não é o agente. É que a única autorização que o sistema conhece é a senha, sem limite de valor, de prazo nem de operação. Bloquear não tira o agente das mãos do cliente, tira da empresa a visão do que ele faz e a chance de impor limite. E há um segundo efeito: os fluxos das empresas foram desenhados para a velocidade de uma pessoa, e um agente opera em ritmo de máquina, sem pausa. A pergunta para quem lidera é: os fluxos da minha empresa têm travas e controles para agentes que operam como pessoas, além de dizer não? [1] afirmação da fonte original[2] afirmação da fonte original[3] afirmação da fonte original
O que está em jogo para quem lidera tem três partes. A primeira é responsabilidade: quando um agente de IA faz uma operação errada com a senha do cliente, a empresa precisa dizer quem fez, e hoje não tem como. A segunda é o cliente: quem já usa um agente para consultar saldo, repetir um pedido ou renovar um contrato não vai parar porque o termo de uso diz “só pessoas”. A terceira é o controle: o canal por onde o cliente fala com a empresa passa a ser definido por quem constrói o agente, e não por ela.
- Bancos citados como restringindo agentes
- 5
- Morgan Stanley, JPMorgan, Bank of America e Wells Fargo, segundo a Axios, e o Citi, segundo a The Decoder. A Axios fala em “outros” sem nomear. O Morgan Stanley bloqueia por completo e diz não ter visto agentes fora de controle.
- O meio-termo que a maioria dos bancos busca
- Só leitura
- O agente vê saldo e extrato, mas não move dinheiro nem faz operação. Pela Axios, a maioria dos bancos já autoriza ou caminha para isso.
- Itens mínimos no consentimento de pagamento do Open Finance
- 3
- Pela regra do Banco Central, o consentimento traz a forma de pagamento, o prazo de validade e o valor máximo por transação e por dia. Vale para pagamento iniciado sem redirecionamento.
Parte 2 / O caso
O que os bancos americanos relataram, e o que ninguém mostrou?
Segundo a Axios, com base em pessoas familiarizadas com o assunto, bancos americanos detectam agentes de IA de terceiros operando em contas de clientes. Em geral, o cliente deu ao agente o login e a permissão. Isso contraria a regra da maioria dos bancos, que exige que a pessoa entre na própria conta. Os bancos temem o que um agente com login pode fazer, sobretudo se o cliente deu poder de compra ou de mover dinheiro. [3] afirmação da fonte original
O ponto central é a dificuldade de distinguir. Um executivo de banco disse à Axios que a instituição não consegue separar um agente do outro, nem saber se um agente foi autorizado pelo cliente ou entrou por conta própria. A Axios também relata que alguns agentes ligam para a central de atendimento ou parecem agir fora das instruções do cliente. [3] afirmação da fonte original A Mother Jones dá um exemplo do caminho: o agente pessoal da Meta, o Muse, se conecta a serviços de dados financeiros como a Plaid, e muitos clientes entregam à Plaid a senha do banco ou deixam que ela entre pelo portal do banco. [2] afirmação da fonte original
Do lado dos bancos, a reação foi bloquear e reescrever os termos de uso. A The Decoder relata que o Morgan Stanley já bloqueia agentes por completo e que JPMorgan, Bank of America e Citi fazem o mesmo, e que o Morgan Stanley disse não ter visto agentes fora de controle em suas plataformas. A mesma fonte lembra que o cliente pode dar acesso por um navegador, com ferramentas como o Computer Use ou o software aberto OpenClaw, e que bloquear isso do lado do provedor será difícil. A OpenAI, por sua vez, lançou nos Estados Unidos um serviço de ChatGPT para finanças com acesso só de leitura. [1] afirmação da fonte original
O que ninguém mostrou: nenhuma das fontes lidas nomeia um incidente, um cliente prejudicado ou um valor perdido. Os relatos vêm de fontes anônimas, e a autora do Naked Capitalism, que comentou a reportagem, duvida de que a explicação seja completa. [3] afirmação da fonte original O caso prova que os bancos têm um problema de identificação, não que agentes causaram danos.
Parte 3 / Por que acontece
Por que bloquear o agente do cliente não resolve o problema de fundo?
A leitura corrente trata o agente como o risco: um intruso que entrou onde não devia. A pergunta anterior é o que a empresa de fato autorizou quando deu a senha ao cliente. A senha prova quem entrou. Não diz o que a pessoa pode fazer, até quanto, por quanto tempo nem com quem.
A senha é uma autorização sem limite
Quando o cliente entrega a senha a um agente, entrega tudo o que ela permite, para sempre, até trocá-la. Quem tem a senha pode consultar, pedir, cancelar e pagar, e o sistema não vê diferença entre o cliente e o agente. Por isso o banco não consegue separar o autorizado do fora de controle: não existe, no desenho atual, um registro do que foi autorizado.
Bloquear tira a visão, não a delegação
O cliente quer o agente, e os próprios bancos reconhecem isso. Se o único caminho oferecido é “não”, o cliente continua com o agente e passa a usá-lo do jeito que a empresa não enxerga: num navegador, com a senha dele, como uma pessoa. A empresa fecha a porta que podia vigiar e deixa aberta a que não vê.
A lentidão da pessoa era uma trava que ninguém desenhou
Os fluxos de pedido, cobrança, cancelamento e atendimento foram desenhados para gente. Uma pessoa faz poucas operações por hora, erra devagar e cansa, e essa limitação física funcionou como controle: nenhum fluxo precisou de limite de repetição, aviso de duplicidade ou teto por dia, porque ninguém chegava lá. Um agente não tem essa limitação. Opera sem pausa e pode repetir a mesma operação em ritmo de máquina, e as plataformas passam a precisar estar preparadas para um volume que antes era impossível. O que protegia a empresa era a velocidade humana, e ela deixou de valer quando quem opera é um agente com a senha de uma pessoa.
O Brasil já tem a outra forma de desenhar
O Open Finance, regulado pelo Banco Central, parte do inverso: o cliente dá um consentimento com parâmetros, e não uma senha. Na regra para pagamento iniciado sem redirecionamento, o consentimento deve trazer, no mínimo, a forma de pagamento, o prazo de validade e os valores máximos por transação e por dia que o cliente quer autorizar. [4] afirmação da fonte original O prazo do consentimento também não tem teto fixo, desde que seja compatível com a finalidade. [5] afirmação da fonte original É a mesma ideia da alçada do agente, vista do lado de quem recebe o agente: delegar com limite de valor, prazo e operação. O setor financeiro brasileiro não resolveu agentes, mas já resolveu o que um terceiro pode fazer em nome do cliente, e esse desenho se copia.
Exemplo hipotético: o portal de pedidos de uma distribuidora
Parte 4 / Primeira, segunda e terceira ordem
O que acontece com a empresa que só bloqueia, e com a que instala travas e controles?
Cada degrau parte de um fato e pergunta “e depois?”.
Cadeia 1: bloquear e esperar
1ª ordem: o termo diz “só pessoas” e o agente é bloqueado
É o que os bancos fazem hoje: restringem o acesso e reescrevem os termos. [3] afirmação da fonte original
2ª ordem: o cliente passa a usar o agente por onde a empresa não vê
Com um navegador controlado pelo agente, o acesso parece o de uma pessoa e o bloqueio do lado do provedor fica difícil. [1] afirmação da fonte original O acesso parece o de uma pessoa, mas roda em ritmo de máquina. A empresa perde a medida de quantos agentes entram e o que fazem, e, quando algo dá errado, não sabe dizer quem agiu.
3ª ordem: quem constrói o caminho aceito define as regras, e a empresa vira fornecedor atrás do agente
Os agregadores e as plataformas de agente criam o acesso que o cliente usa, e com ele escolhem os limites, a responsabilidade e quem vê os dados. Em alguns anos, a relação com o cliente passa por uma interface que a empresa não controla, e a escolha do fornecedor passa a ser do agente.
Cadeia 2: instalar travas e controles para o agente
1ª ordem: o agente tem credencial própria, identificada, só de leitura
O cliente autoriza o agente a ver pedidos, faturas ou saldo, e a empresa sabe quantos agentes entram e para quê. É o meio-termo que a maioria dos bancos já busca.
2ª ordem: a escrita entra devagar, com limite de valor, de prazo e de operação
Operações que se desfazem, como repetir um pedido pequeno, passam sem pessoa. As que não se desfazem pedem confirmação do cliente, com o desenho do human-in-the-loop: a pessoa decide o que importa, não cada clique.
3ª ordem: a empresa que o agente consegue usar com segurança é a que ele recomenda
Se o cliente comprar, renovar e reclamar por agente, a empresa com travas, controles e registro tende a ser a que o agente consegue usar sem risco, e a que não oferece vira a que dá trabalho. A responsabilidade por erro também passa a estar escrita no contrato, antes do incidente.
Parte 5 / O que fazer com isso
Como pôr travas e controles nos fluxos para agentes que operam como pessoas, em quatro decisões?
O método cabe numa reunião de uma hora entre CEO, jurídico, tecnologia e a área que atende o cliente, antes de a próxima revisão dos termos de uso.
Jurídico: leia os termos e diga quem arca com a perda quando a senha é delegada
Veja o que o termo de uso diz sobre login pessoal, automação e acesso por terceiro, e o que acontece, no contrato, se o cliente entregou a credencial. Sem parecer jurídico aqui: é a lista do que perguntar. A decisão é escrever a regra antes do primeiro incidente.
CTO: meça quantos acessos são de agente e dê a eles uma credencial própria
Comece por contar o tráfego automático na área do cliente. Depois ofereça uma credencial separada, identificada e só de leitura. Limites de valor, de prazo, de operação e de volume (quantas vezes por minuto e por dia) são os guardrails que valem para o agente de fora tanto quanto para o seu.
Área do cliente: escolha três operações que o cliente pediria a um agente
Consultar um pedido, pedir a segunda via e repetir um pedido pequeno são exemplos. Para cada uma, defina o que se desfaz, o limite e quando exigir a confirmação de uma pessoa. O que não se desfaz fica fora da primeira versão.
CEO: escreva a regra de ouro e peça um número por mês
A regra: nenhum agente age em nome do cliente sem uma autorização que diga o que pode, até quanto e até quando. O número: quantos agentes entraram na área do cliente no mês, e quantos por credencial com travas. Se o segundo for zero, o bloqueio só escondeu o tráfego.
Parte 6 / Limites
O que este texto não prova e o que o derrubaria?
As fontes mostram o que a Axios relatou a partir de pessoas anônimas, o que a The Decoder e a Mother Jones acrescentam sobre bloqueios, navegador e agregadores, e o que o Banco Central exige no consentimento de pagamento do Open Finance. Não mostram um incidente concreto, um cliente prejudicado nem que os agentes tenham agido fora das instruções, e a reportagem original da Axios não foi lida. O Open Finance regula dados e pagamentos no sistema financeiro e não foi desenhado para agentes de IA. Que a senha seja uma autorização sem limite, que bloquear leve o cliente a um acesso invisível, que o desenho do Open Finance se aplique a portais de pedido, que os fluxos desenhados para pessoas não tenham travas de volume e que a relação com o cliente passe a ser decidida pelo agente são leituras da Invisible Work. O exemplo hipotético usa fatos inventados.
A objeção mais forte é que banco é setor regulado, onde mover dinheiro com a credencial errada é grave, e que bloquear é a decisão certa até existir um padrão de identidade para agentes. Está certa para operações que não se desfazem, e por isso a primeira versão das travas é só de leitura e a escrita é limitada ao que se desfaz. Outra objeção: a maioria das empresas médias ainda não recebe agentes. Pode ser, e por isso a primeira decisão é medir antes de construir.
O que faria abandonar a tese: (1) dados de empresas que bloquearam agentes e, medidos meses depois, mostram que o tráfego de agente caiu em vez de migrar para o navegador; (2) clientes que não adotam agentes para operações com a empresa; (3) um padrão de identidade de agente aceito pelo mercado que torne a credencial própria irrelevante.
Parte 7 / Perguntas para levar adiante
Os fluxos da sua empresa aguentam um agente que opera como pessoa?
Sete perguntas para o CEO, o jurídico, o CTO e a área que atende o cliente, antes da próxima revisão dos termos de uso.
CEO e jurídico: a regra e a perda
- O termo de uso diz o que acontece quando o cliente entrega o login a um agente?
- Se um agente fizer uma operação errada com a senha do cliente, a empresa consegue dizer quem a fez?
- Quem arca com a perda nesse caso, e onde isso está escrito?
CTO e área do cliente: o acesso e o limite
- A empresa sabe quantos acessos à área do cliente são de agentes?
- Se um agente repetisse a mesma operação sem parar durante uma hora, algum fluxo pararia, ou ninguém notaria?
- Existe uma credencial separada, identificada e limitada para o agente do cliente, ou só a senha dele?
- Quais operações podem passar sem uma pessoa, e quais exigem a confirmação do cliente?